|
|
|
|
L'approfondimento dai nostri social
|
|
DUE VERSIONI DELLA STESSA NOTIZIA
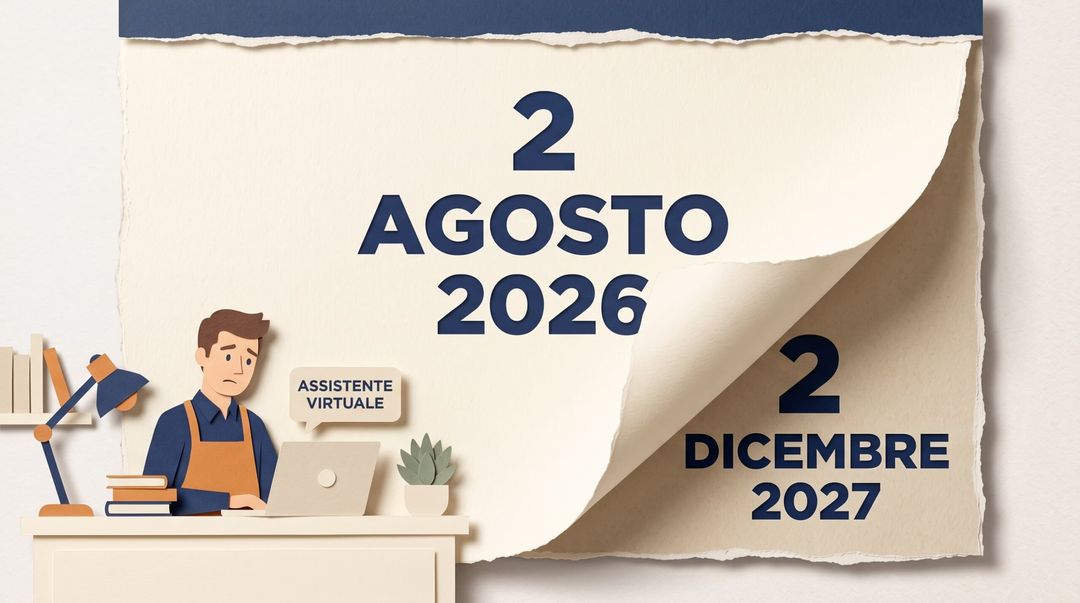
Il 2 agosto 2026 era segnato da due anni sui calendari di chiunque si occupi di intelligenza artificiale in Europa. Doveva essere il giorno in cui l’AI Act, il regolamento europeo approvato nel 2024, smetteva di essere un testo da studiare per diventare un insieme di obblighi da rispettare, con autorità di controllo e sanzioni. La data è arrivata regolarmente, però a una settimana dal traguardo Bruxelles ha riscritto il calendario con un secondo regolamento, che ha spostato le scadenze più pesanti al 2027 e al 2028 e ha lasciato in piedi tutto il resto.
Per una piccola o media impresa il nodo è capire se il regolamento la riguardi, e da quando. La risposta dipende da una distinzione che nel dibattito pubblico si è persa quasi subito, quella tra chi l’intelligenza artificiale la produce e chi la usa e basta, come chi ha un assistente virtuale sul sito, genera immagini per i social o filtra i curriculum con un software comprato da terzi. È da questa distinzione, e dal calendario riscritto, che nasce la confusione delle ultime settimane.
|
|
Le regole dell'AI Act che contano per una PMI non sono quelle di cui tutti parlano
Nelle settimane a cavallo di Ferragosto sui social sono circolate due versioni della stessa notizia, a volte a poche ore di distanza l’una dall’altra. Nella prima, dal 2 agosto l’intelligenza artificiale in Europa era finalmente sotto controllo, con multe da decine di milioni per chi non si fosse messo in regola. Nella seconda, Bruxelles ci aveva ripensato e aveva spostato tutto al 2027, quindi per il momento non c’era niente da fare. Nessuna delle due regge alla lettura del testo, e per una piccola impresa la differenza tra le due ha un peso pratico, perché decide se ci sia qualcosa da sistemare adesso o se si possa aspettare.
Il regolamento europeo sull’intelligenza artificiale, il Regolamento (UE) 2024/1689 che tutti chiamano AI Act, è in vigore dall’agosto 2024 e fin dall’inizio è stato pensato per entrare in funzione a tappe, così da lasciare tempo a chi doveva adeguarsi. In questo numero rimettiamo in fila quelle tappe, spieghiamo la distinzione tra chi l’IA la produce e chi la usa, perché è lì che si decide quanto la norma riguardi davvero un’azienda, e proviamo a tradurre cosa succede quando qualcosa va storto. In Italia, per questo, esistono due leggi e due agenzie, e i decreti che dovrebbero far girare la macchina sono ancora in viaggio.
|
|
Il giorno che doveva cambiare tutto, e cosa è cambiato sei giorni prima
Le tappe erano note da tempo. Dal 2 febbraio 2025 sono in vigore i divieti assoluti, come il punteggio sociale dei cittadini o la manipolazione subliminale delle persone, e con loro l’obbligo di alfabetizzazione per chi lavora con questi sistemi. Dal 2 agosto 2025 valgono le regole per i grandi modelli generalisti, quelli su cui girano ChatGPT, Gemini o Claude. Il 2 agosto 2026 era la data di applicazione generale, la più attesa, perché portava con sé i requisiti più pesanti, quelli per i sistemi cosiddetti ad alto rischio, cioè i software che decidono su assunzioni, credito, istruzione o infrastrutture critiche, e che per essere usati avrebbero dovuto passare da documentazione, controlli e valutazioni di conformità.
Quella data è arrivata senza che due condizioni fossero pronte. Gli organismi europei di normazione non avevano completato gli standard tecnici armonizzati, che sono il metro con cui un’impresa capisce se il proprio sistema è a norma, e diversi Stati membri non avevano nemmeno nominato le autorità che avrebbero dovuto controllare. Di fronte a un obbligo senza metro e senza controllore, la Commissione ha proposto a novembre 2025 un pacchetto di semplificazione, il Digital Omnibus, che dopo sette mesi di negoziato è diventato il Regolamento (UE) 2026/1744, approvato dal Parlamento europeo il 16 giugno e dal Consiglio il 29, pubblicato in Gazzetta ufficiale il 24 luglio e in vigore dal 27. Sono sei giorni prima della scadenza che andava a modificare, e questo da solo spiega buona parte della confusione di agosto.
Il calendario che ne esce è diverso da quello che si conosceva. I requisiti per i sistemi ad alto rischio slittano al 2 dicembre 2027 per i sistemi autonomi, quelli elencati nell’Allegato III del regolamento, e al 2 agosto 2028 per quelli integrati in prodotti già regolati da altre norme europee, le macchine per esempio. Slitta anche, dal 2 agosto al 2 dicembre 2026, l’obbligo tecnico di marcare i contenuti generati dall’IA in un formato leggibile dalle macchine, quello che in gergo si chiama watermarking. Tutto il resto è arrivato puntuale, e non è poco, dagli obblighi di trasparenza verso le persone al regime delle sanzioni, dalla vigilanza delle autorità nazionali ai nuovi poteri ispettivi dell’AI Office europeo, che con l’Omnibus può fare ispezioni e apporre sigilli come un’autorità antitrust. Detto in altro modo, a slittare è stata la parte più costosa dell’AI Act, e quella rimasta in piedi finisce per pesare soprattutto su chi l’IA la usa nei rapporti con clienti e dipendenti, come ha ricostruito Altalex nei giorni della scadenza.
|
|
Fornitore o utilizzatore, la distinzione che decide quanto ti riguarda
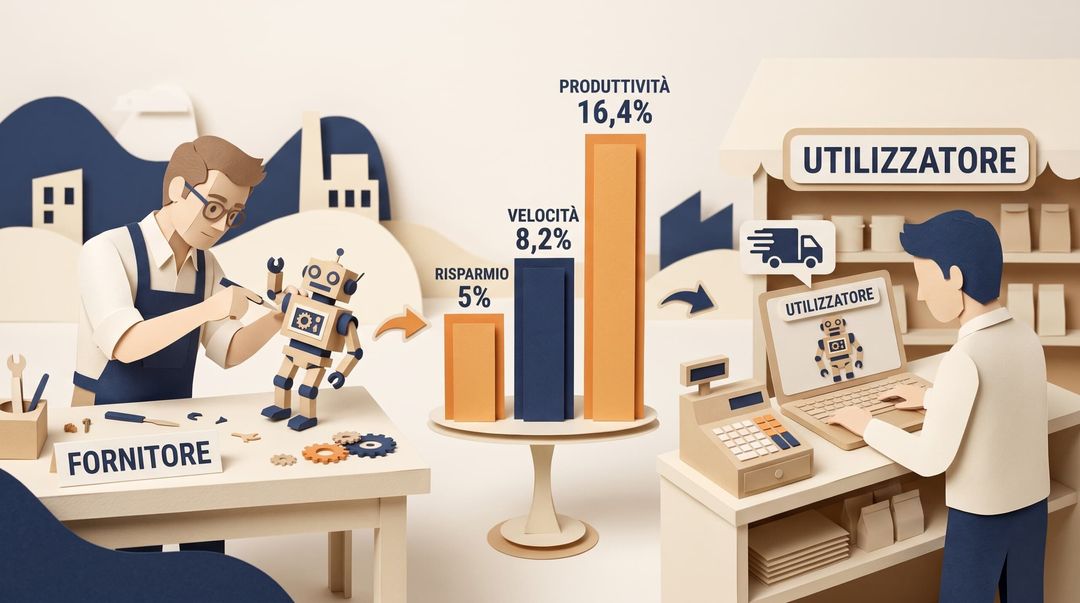
Il regolamento ragiona su due figure, e tutto dipende da quale delle due si è. Il fornitore sviluppa un sistema di IA o lo mette sul mercato con il proprio nome, e su di lui ricade il grosso degli obblighi, dalla documentazione tecnica alla gestione del rischio fino alla valutazione di conformità. Il deployer, che la versione italiana del testo chiama utilizzatore, usa un sistema di IA sotto la propria responsabilità dentro un’attività professionale. Sta in questa seconda categoria l’azienda che mette un assistente virtuale sul sito, l’agenzia che genera le immagini per i post dei clienti, lo studio che sfoltisce i curriculum con un software comprato da terzi.
La distinzione conta perché per due anni l’AI Act è stato raccontato come una legge contro le big tech, e per la parte più costosa lo è davvero. Per la parte in vigore dal 2 agosto, invece, la platea è un’altra e sta crescendo in fretta. Secondo l’ultima rilevazione Istat su imprese e ICT, nel 2025 il 16,4% delle imprese italiane con almeno dieci addetti usa almeno una tecnologia di IA; l’anno prima era l’8,2%, due anni prima il 5%. Tra le PMI si è passati dal 7,7% al 15,7%, e i reparti dove l’IA entra più spesso sono il marketing e le vendite, l’amministrazione, la ricerca e sviluppo. Quasi tutte queste imprese l’IA la comprano da qualcun altro, senza scrivere una riga di codice. Lo stesso rapporto racconta anche perché molte si sono fermate, visto che la mancanza di competenze adeguate ha bloccato quasi il 60% delle aziende che avevano valutato un investimento senza poi farlo.
Esiste poi una zona grigia che conviene conoscere. Chi prende un modello generalista e lo personalizza fino a farne un prodotto con il proprio marchio può ritrovarsi fornitore senza averlo deciso, con tutto quello che ne consegue. Per la maggior parte delle PMI il problema non si pone, mentre chi sviluppa soluzioni per conto terzi farebbe bene a chiarirlo con chi lo assiste, prima che lo chiarisca qualcun altro.
|
|
Cosa vale già oggi per chi l'IA la usa
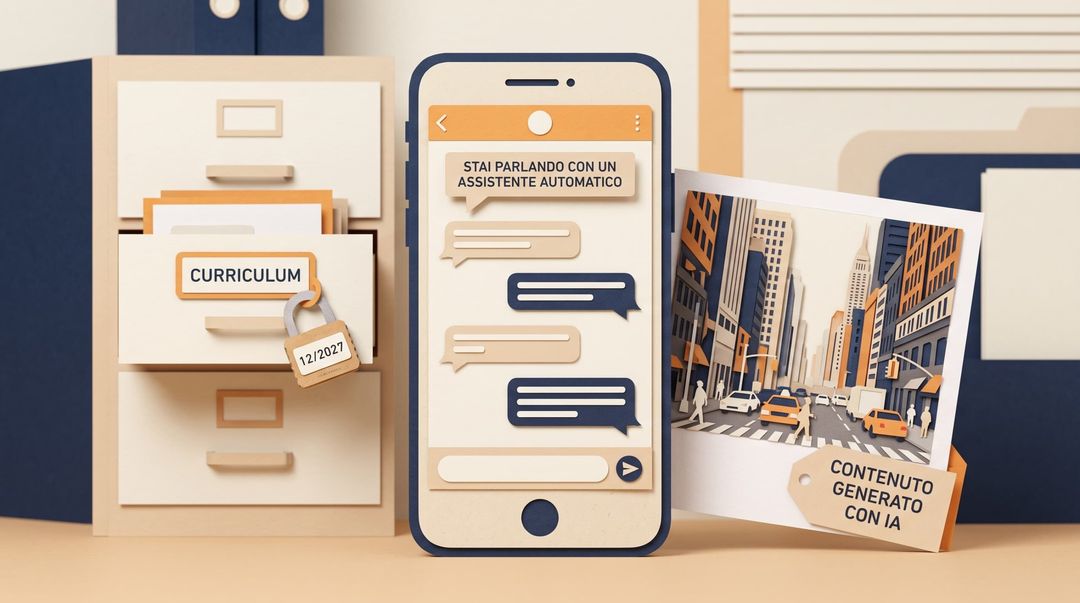
Gli obblighi di trasparenza stanno nell’articolo 50 del regolamento, applicabile dal 2 agosto, e sono quelli che entrano nella giornata di lavoro di un’impresa. Chi mette davanti ai clienti un chatbot o un assistente vocale deve fare in modo che l’interlocutore sappia di parlare con una macchina, a meno che la cosa non sia evidente da sola. La norma lo chiede a chi il sistema lo progetta, ma la frase all’inizio della conversazione compare sul sito di chi il chatbot lo ha installato, ed è lì che il cliente la cerca. Chi usa l’IA per generare o ritoccare immagini, audio o video che sembrano veri, i cosiddetti deepfake, deve dichiarare che il contenuto è artificiale. Lo stesso vale per i testi pubblicati per informare il pubblico su temi di interesse generale, se nessuno li ha riletti assumendosene la responsabilità editoriale. Chi infine usa sistemi che riconoscono le emozioni o classificano le persone su base biometrica deve avvisare chi ne è esposto.
Nella pratica la lettura è meno complicata di quanto sembri. L’assistente sul sito di un’azienda che risponde sulla disponibilità dei prodotti si presenta come tale, con una riga all’avvio o un’indicazione visibile. Le immagini generate per una campagna social non hanno bisogno di etichetta se sono dichiaratamente creative e non ritraggono persone o fatti reali, mentre la richiedono se qualcuno potrebbe scambiarle per fotografie; l’obbligo tecnico di marcare i file, in ogni caso, spetta al fornitore dello strumento e scade il 2 dicembre 2026. Il software che seleziona i curriculum sta invece nell’alto rischio dell’Allegato III, e i suoi requisiti scattano nel dicembre 2027, quindi chi lo usa oggi non ha adempimenti nuovi dal 2 agosto, fermo restando quello che già esisteva su privacy e lavoro, dove la legge italiana sull’IA chiede al datore di informare i dipendenti quando questi sistemi toccano l’organizzazione del loro lavoro. È un tema, quello degli algoritmi che decidono sulle persone, che avevamo già incontrato nel numero di maggio sul decreto Lavoro, con la presunzione di subordinazione per chi lavora tramite piattaforma.
Sull’alfabetizzazione, invece, è successa una cosa che quasi nessuno ha raccontato. L’articolo 4, in vigore dal febbraio 2025, chiedeva a fornitori e utilizzatori di garantire al personale un livello sufficiente di competenza sull’IA. L’Omnibus lo ha riscritto in tono minore, e adesso l’obbligo è di adottare misure per sostenere lo sviluppo di quelle competenze, senza dover garantire un livello preciso a nessuno, mentre la Commissione si è impegnata a pubblicare esempi pratici pensati per le PMI. La norma non ha mai avuto una sanzione propria, quindi il cambiamento incide sull’organizzazione più che sul portafoglio, come osserva l’analisi articolo per articolo di NicFab. Resta un dettaglio che i dati Istat rendono difficile ignorare, perché la formazione è esattamente il freno che tiene ferme le imprese, e il decreto attuativo italiano in preparazione prevede obblighi formativi propri.
|
|
Chi controlla in Italia e quanto si rischia
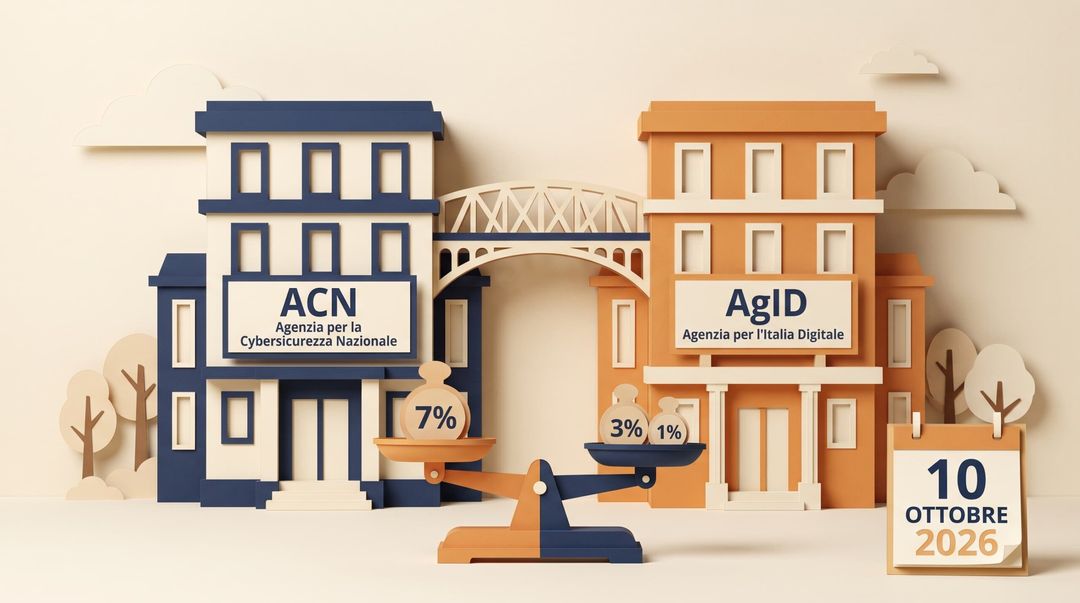
Un regolamento europeo si applica direttamente, senza una legge nazionale che lo recepisca, ma qualcuno deve farlo rispettare. L’Italia si è mossa prima degli altri con la legge 23 settembre 2025, n. 132, in vigore dal 10 ottobre 2025, che ha scelto due agenzie. L’Agenzia per la cybersicurezza nazionale, ACN, fa vigilanza sul mercato, con poteri ispettivi e sanzionatori, mentre l’Agenzia per l’Italia digitale, AgID, fa da autorità di notifica, cioè accredita gli organismi chiamati a certificare la conformità dei sistemi. Il Garante privacy conserva le sue competenze sui dati personali, Banca d’Italia, Consob e Ivass le loro nei rispettivi settori. Quando si legge “AI Act italiano” ci si riferisce a questa legge, che affianca il regolamento senza sostituirlo e aggiunge qualcosa di suo, per esempio un reato nuovo: l’articolo 612-quater del codice penale punisce con la reclusione da uno a cinque anni chi diffonde senza consenso immagini, video o voci falsificati con l’IA procurando un danno ingiusto.
La casa, però, ha ancora le impalcature. La legge 132 dava al governo un anno per i decreti attuativi, quindi fino al 10 ottobre 2026, e il Consiglio dei ministri li ha approvati in esame preliminare il 10 giugno scorso. Il primo fissa i poteri delle due agenzie, il regime sanzionatorio nazionale, lo spazio di sperimentazione per le imprese e gli obblighi di formazione, il secondo si occupa dell’uso dell’IA nell’attività di polizia e di responsabilità civile e penale. Adesso tocca ai pareri delle commissioni parlamentari, delle Regioni e delle autorità, poi il testo torna a Palazzo Chigi per il via libera definitivo. Fino ad allora, come nota Agenda Digitale nella sua analisi sul modello italiano di vigilanza, le due agenzie hanno competenze scritte sulla carta e una macchina che, nel dettaglio, deve ancora essere montata.
Le sanzioni, invece, sono già scritte, e stanno nel regolamento. Fino a 35 milioni di euro o al 7% del fatturato mondiale annuo per le pratiche vietate; fino a 15 milioni o al 3% per le altre violazioni, obblighi di trasparenza compresi; fino a 7,5 milioni o all’1% per chi dà informazioni sbagliate alle autorità. Per PMI e start-up vale la cifra più bassa tra l’importo fisso e la percentuale, e l’Omnibus ha aggiunto che gli Stati devono tenere conto della sostenibilità economica delle piccole imprese, con la possibilità di avvertimenti e misure non pecuniarie. La tutela è reale, e resta il fatto che per una PMI l’esposizione più probabile ha la forma di un cliente o di un dipendente che scopre di aver parlato con una macchina senza saperlo, molto prima di qualsiasi multa a sei zeri.
|
|
Cosa cambia in concreto per una PMI
Il lavoro utile, in questa fase, è di mappatura, e si fa in poche settimane. Si parte censendo i sistemi di IA in uso, compresi quelli che i dipendenti hanno adottato per conto loro senza dirlo a nessuno, e per ciascuno ci si chiede se l’impresa è utilizzatrice o fornitrice, e se il sistema parla con persone, genera contenuti oppure prende decisioni su lavoratori e clienti. Da lì discende la trasparenza già dovuta, con chatbot e assistenti vocali da dichiarare come tali e contenuti sintetici realistici da etichettare, e nei contratti con i fornitori di software conviene chiedere per iscritto garanzie sulla conformità, perché gli obblighi del fornitore scendono lungo la catena e chi compra ha interesse a saperlo finché può ancora scegliere da chi comprare. Sulla formazione, che dopo l’Omnibus è un obbligo di mezzi più che di risultato, il conto è presto fatto, perché qualche ora di aula costa meno di un uso improprio, che tra i due è di gran lunga il rischio più frequente.
Quattro date, poi, da tenere sul calendario. Il 10 ottobre 2026 scadono i decreti attuativi italiani, quelli che diranno come funzioneranno vigilanza e sanzioni da noi. Il 2 dicembre 2026 arrivano il watermarking dei contenuti generati e i nuovi divieti sui deepfake sessuali senza consenso introdotti dall’Omnibus. Il 2 dicembre 2027 è la data dell’alto rischio per i sistemi autonomi, quindi per chi usa software di selezione del personale, di valutazione del credito o di gestione dei dipendenti. Il 2 agosto 2028 chiude il cerchio con i sistemi integrati nei prodotti. Chi aveva pianificato l’adeguamento sul 2 agosto 2026 ha guadagnato tempo, senza per questo aver ottenuto un’esenzione, perché le nuove date sono fisse e, a differenza di quanto aveva proposto la Commissione, non dipendono più da quando saranno pronti gli standard.
|
|
Tradotto...
L’AI Act è entrato in funzione il 2 agosto, in un modo diverso da quello che ci si aspettava. La parte destinata a pesare sui produttori di sistemi ad alto rischio è slittata di sedici mesi, perché l’Europa ha ammesso di non avere pronti né gli standard né le autorità per farla funzionare. Quella rimasta in piedi chiede a chiunque usi l’IA davanti alle persone di dirlo, e riguarda già un’impresa su sei tra quelle con almeno dieci addetti, con una quota che raddoppia ogni anno.
Oggi mettersi in regola costa poco: una riga all’avvio del chatbot, un’etichetta su un’immagine, una domanda scritta al fornitore, qualche ora di formazione. Il conto vero arriverà nel 2027 per chi usa sistemi che decidono sulle persone, e per allora l’Italia dovrebbe avere anche i decreti che dicono chi controlla e come. Nel frattempo il rinvio ha aperto una finestra in cui, più della multa, a pesare sarà la fiducia di clienti e dipendenti che scoprono da soli quello che l’azienda avrebbe dovuto dirgli.
|
|
|
|
|